


Bir DDoS saldırısı (Distributed Denial of Service, Türkçesiyle dağıtık hizmet engelleme), bir web sitesini, uygulamayı ya da çevrim içi hizmeti, aynı anda binlerce ele geçirilmiş cihazdan gönderilen isteklerle boğarak erişilemez hale getiren siber saldırıdır. Savunmaları aşmaya çalışmaz, veri de kopyalamaz. Hedefin tüm kapasitesini doldurur ve gerçek kullanıcılar bağlanamaz hale gelir.
En taze örnek İtalya'dan. 8 Ekim 2026 sabahından itibaren İtalya Dışişleri Bakanlığı'nın (Farnesina) sitesi, Rusya yanlısı NoName057(16) grubuna atfedilen bir DDoS saldırısının hedefi oldu. L'Espresso'nun aktardığı resmi açıklamaya göre koruma sistemleri saldırıyı kontrol altına aldı ve site erişilebilir kaldı. Ulusal Stratejik Merkez izlemeyi diplomatik ve konsolosluk temsilciliklerinin sitelerine de yaydı, İtalyan Postal Polisi olayı takip ediyor ve İtalya'nın siber güvenlik ajansı ACN bakanlıkla temasa geçti.
Hiçbir şey çalmayan ama her şeyi durduran saldırı fikri, Byteway'in 9 Ekim'de Instagram'da yayımladığı karusel paylaşımının da ana eksenini oluşturuyor. Burada botnet'ten 2026 rakamlarına, gerçekten işe yarayan önlemlere kadar tam sürümü bulacaksınız.
Bir DDoS saldırısı hedefi birçok kaynaktan aynı anda gelen trafikle boğar
DDoS saldırısı nedir ve DoS'tan farkı ne
DoS kısaltması Denial of Service, yani hizmet engelleme anlamına gelir. DoS saldırısında tek bir makine ya da birkaç makine hedefi çökene kadar bombardımana tutar. DDoS'ta baştaki "D" "dağıtık" demektir ve güç dengesini değiştirir. CISA, FBI ve MS-ISAC'ın ortak rehberine (Mart 2024'te güncellendi) göre fark kaynaklardadır. DoS'un tek kaynağı vardır, DDoS'un çok sayıda kaynağı vardır ve bu kaynaklar genellikle botnet adı verilen ele geçirilmiş bilgisayarlar ağıdır.
"Dağıtık" olmanın iki pratik sonucu var. Önce hacim, çünkü yüz ya da yüz bin makinenin birlikte gönderdiği istekler tek bir bilgisayarın üretebileceği yükü kat kat aşar. Sonra savunma zorlaşır. İstekler farklı IP adreslerinden gelir, çoğu zaman sahte adreslerdir (tekniğin adı IP spoofing) ve "saldırganı" engellemenin anlamı kalmaz, çünkü saldırgan herkestir.
İşe yarayacak bir terminoloji notu. İtalya'nın siber güvenlik ajansı ACN'nin, CSIRT Italia ile birlikte çalışan Siber Operasyonlar ve Kriz Yönetimi Servisi, DoS ve DDoS hakkındaki raporunda "DDoS" terimini genel anlamda her iki aileyi kapsayacak şekilde kullanıyor. Gazeteler de aynısını yapıyor (kendi mantığıyla), çünkü bugün bu türden hemen her saldırı dağıtık.
DDoS saldırısı nasıl çalışır, botnet'ten hedefe
Mekanizma üç aşamaya ayrılır. Birincisi botnet'in kurulmasıdır. Saldırgan bilgisayarları, bulut sunucularını ve en çok da bağlı cihazları (kameralar, yönlendiriciler, kayıt cihazları, termostatlar) bir kötü amaçlı yazılımla enfekte eder. Bu cihazlar çoğu zaman fabrika şifresiyle ve hiç güncellenmemiş yazılımla çalışır. Enfekte olan her cihaz uzaktan emir almaya hazır bir "bot" olur.
Giriş kapıları bol. Kurumsal ağlara girmek için ele geçirilen IP kameralar yazımızda yalnızca İtalya'da 12.678 savunmasız cihaz sayılıyor. ZBT yönlendiricilerindeki fabrika arka kapıları ise 100.000'den fazla açıktaki cihazı ilgilendiriyor. CISA'nın MikroTik RouterOS için bildirdiği uzaktan kod çalıştırma açığı, bir botnet'in aradığı türden bir kapıdır.
İkinci aşama komuttur. Bir kontrol sunucusu botlara kimi, hangi teknikle ve ne kadar süreyle vuracaklarını söyler. Üçüncü aşama flood yani sel aşamasıdır. Tüm botlar birlikte saldırır ve hedef bant genişliğini, belleğini ya da işlem gücünü tüketir. Site sağlam durur ama kimseye cevap vermez.
Hiçbir şeyi enfekte etmeyi gerektirmeyen bir varyant da var, amplifikasyon (yükseltme). Saldırgan meşru kamusal sunuculara (örneğin açık DNS çözümleyicilere) küçük istekler gönderir ve kaynak adresi kurbanın adresiyle değiştirir. Sunucular çok daha büyük yanıtlar verir ve o yanıtın tamamı hedefe yığılır. CISA bunu pratik bir notla hatırlatıyor. Yansıtma saldırıları tipik olarak meşru kamusal sunuculardan çıkar, bu yüzden gelen adresleri körlemesine engellemek çoğu zaman masum sunucuları da dışarıda bırakmak demektir.
DDoS saldırısı türleri nelerdir
En çok kullanılan sınıflandırma, CISA rehberinin de benimsediği biçimiyle, saldırıları neyi doldurmaya çalıştıklarına göre üç aileye ayırır. Kategoriler birbirini dışlamaz ve örgütlü saldırganlar bunları aynı olayda birleştirir.
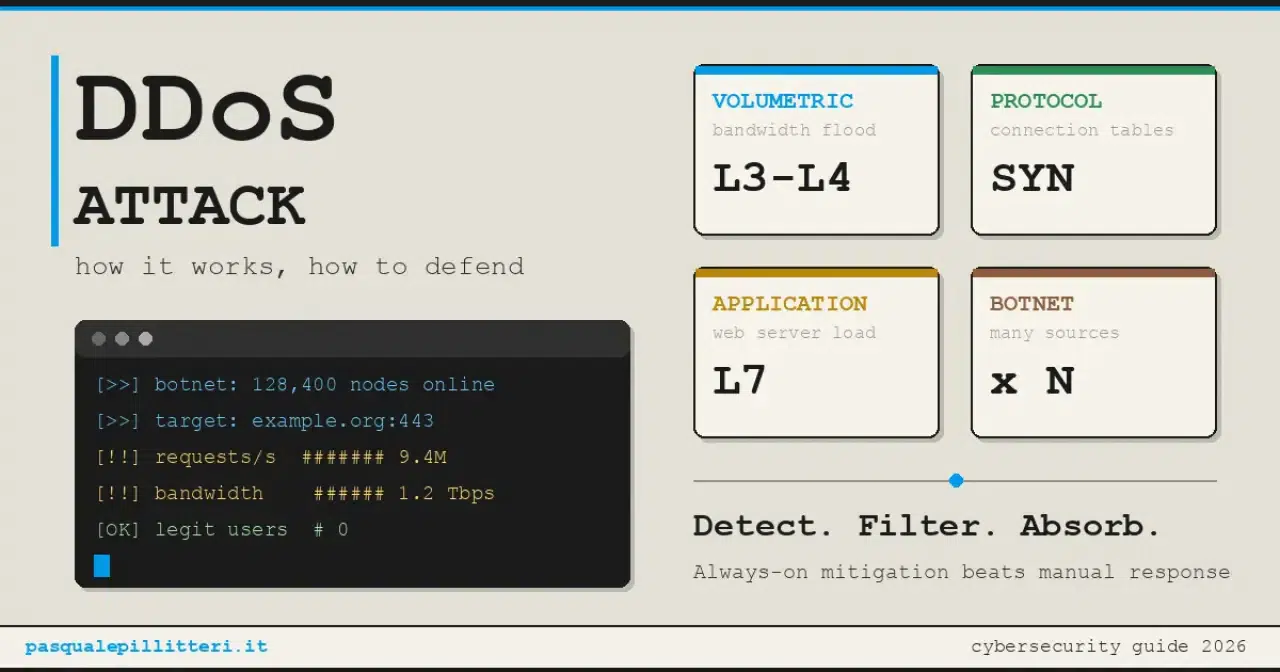
Tür Neyi doldurur Tipik örnekler Katman Hacimsel Mevcut bant genişliğini UDP flood, DNS flood, DNS amplifikasyonu Ağ ve taşıma Protokol Sunucu ve güvenlik duvarlarının bağlantı tablolarını SYN flood, bozuk paketler 3. ve 4. katmanlar Uygulama Web sunucusu ve veritabanının iş yükünü HTTP flood, ağır sayfalara tekrarlanan istekler 7. katman
DDoS saldırısının işleyişi ve saldırıların üç ailesi (CISA, FBI ve MS-ISAC sınıflandırması).
Hacimsel saldırı en gürültülü olanıdır ve manşetlere de bu yüzden çıkar (boruyu doldurur). Protokol saldırısı daha incedir. Örneğin SYN flood, TCP'nin ilk el sıkışmasını (iki bilgisayarın konuşmak için anlaştığı sıra) kötüye kullanır ve hiçbir zaman tamamlanmayacak bağlantı istekleri gönderir. Sunucu gelmeyecek yanıtları bekler ve boş yeri kalmaz.
Üçüncü tür tanınması en zor olanıdır. Bir HTTP flood saldırıya benzemez, kalabalık bir izleyici kitlesine benzer. Her istek biçimsel olarak geçerlidir ama siteyi betik çalıştırmaya ve veritabanını sorgulamaya zorlar. Önbelleksiz bir CMS üzerine kurulu siteyi bükmek için az şey yeter. Bu yüzden uygulama katmanı istekleri ağ kurallarıyla değil, ters vekil sunucu (reverse proxy) ya da web uygulama güvenlik duvarıyla süzülür.
2026'da DDoS saldırıları ne kadar ağırlaştı
İlk yarıya ait rakamlar Cloudflare'in DDoS tehdit raporundan geliyor (25. sayı, Ocak-Haziran 2026) ve hiç uyumayan bir ağı gösteriyor. Cloudflare ağ katmanında 23,2 milyon saldırıyı engelledi, saatte yaklaşık 5.343. Bunların 935'i saniyede 1 terabiti aştı. 805'i yalnızca ikinci çeyrekte, yani ilk üç aya göre %519 fazla.
Saldırıların biçimi de dikkat çekiyor. Ağ etkinliğinin %34,3'ü DNS ile ilgili ve DNS flood'lar bir çeyrekte %25,7'den %40'a çıktı. Bu, ağırlık merkezinin klasik botnet'lerden yansıtma ve amplifikasyona kaydığını gösteriyor. Saldırıların %90,6'sı 10 dakikadan kısa sürüyor ve %96,62'si 500 Mbps'nin altında kalıyor. Rekor bir saldırı 35 saniye sürdü, bir insan operatörün alarmı okumaya vakit bulamayacağı kadar kısa bir süre.
Hedefler konusunda rapor net. Medya, üretim ve yayıncılık her iki çeyrekte de listenin başında ve engellenen HTTP DDoS isteklerinin %14,2'sini oluşturuyor. Devlet en çok yükselen kalem, 29. sıradan 9. sıraya çıktı. Ülke bazında ikinci çeyrekte Çin (%22,4) başı çekiyor, ardından ABD (%18,8) ve neredeyse iki katına çıkan Türkiye geliyor.
İyi bir haber de var. Europol'ün 21 ülkeyle koordine ettiği uluslararası PowerOFF operasyonu, ücretli DDoS hizmetlerinin (booter ve stresser denen servisler) 75.000'den fazla kullanıcısını hedef aldı. 53 alan adı kapatıldı, 25 arama yapıldı ve 4 kişi gözaltına alındı. Rapor, nisandan sonraki hacim düşüşünün bunun yansıması olabileceğini düşünüyor.
DDoS saldırılarını kim, neden başlatır
ACN raporu motivasyonları üç aileye ayırıyor. Ekonomik olanlar, yani şantaj ve rakibi sabote etme. İdeolojik olanlar, hacktivizmin tipik güdüsü. Kişisel olanlar ise intikamdan toplulukta ses getirme isteğine kadar uzanıyor. İtalya'da son aylarda en gürültülü olanı ikincisi.
Şubat 2026'daki Milano-Cortina Kış Olimpiyatları sırasında NoName057(16), Dışişleri Bakanlığı ofislerine (Washington'dakinden başlayarak), Oyunlarla bağlantılı sitelere ve Cortina otellerine yönelik saldırıları üstlendi. Security Affairs'in aktardığına göre etki, İtalyan makamlarının ve ACN'nin çalışması sayesinde sınırlı kaldı. Grup eylemleri İtalya'nın Ukrayna'ya desteğine misilleme olarak sunuyor.
Yönteme dair bir not. Hacktivist bir DDoS'ta teknoloji azdır, vitrin çoktur. Hedef listesiyle birlikte kamusal bir kanalda üstlenilen ve sitenin kapalı kaldığı dakikalarla ölçülen bir jesttir. Bu yüzden çoğu zaman zarardan çok gürültü yapar. Hedef iyi korunuyorsa, Farnesina'da olduğu anlaşılan gibi, saldırı bir açıklamadan ibaret kalır. Hedef küçük bir belediye ya da hiçbir savunması olmayan yerel bir işletmenin sitesiyse zarar çok daha somuttur.
Tamamlayıcı olarak yargı yanıtı da var. Temmuz 2025'te Europol ve Eurojust koordinasyonunda, İtalya'nın katılımıyla yürütülen Eastwood operasyonu, NoName'e bağlı yüzden fazla sistemden oluşan bir altyapıyı kesintiye uğratmıştı. L'Espresso yazısı da bunu hatırlatıyor.
Bir sitenin DDoS saldırısı altında olduğu nasıl anlaşılır
CISA rehberinde sayılan belirtiler sanıldığından daha sıradan. En yaygını, görünürde bir neden yokken aşırı yavaşlayan ya da erişilemeyen site. Ardından ani trafik artışları, birkaç adresten ya da tek bir URL'ye gelen tekrarlı istekler, sunucu çökmeleri ve yükselip yüksek kalan CPU ve bellek kullanımı geliyor.
Çoğunlukla gözden kaçan bir işaret sitenin çevresindeki altyapıyla ilgili. DNS sunucuları, güvenlik duvarları ya da iletişim hizmetleri (VoIP telefon, mesajlaşma) de zorlanıyorsa hedef yalnızca portaldan daha geniş olabilir. Zaten bir koruma hizmetiniz varsa sizi ilk uyaran genellikle o olur.
Asıl zorluk saldırıyı meşru bir zirveden ayırmak, mesela ana sayfaya çıkan bir yazıdan ya da ticari bir lansmandan. Bu yüzden CISA bir başlangıç çizgisinde ısrar ediyor. Sitenizin normal trafiğini biliyorsanız her sapma görünür hale gelir. O referans olmadan, bunun bir başarı mı yoksa acil durum mu olduğunu sorarak değerli dakikalar kaybedilir.
DDoS saldırısından nasıl korunulur
Hiçbir kuruluş saldırının ne zaman geleceğini öngöremez. Ama hazırlıklı yakalanabilir. Bu konuda CISA rehberi ile ACN raporu aynı yerde buluşuyor. En sık tekrarlanan önlemler, pratik faydaya göre sıralandığında şunlar.
Her şeyden önce maruziyeti değerlendirin, yani hangi hizmetlerin kritik olduğunu ve kullanıcıların nasıl bağlandığını bilin. Bu harita olmadan her önlem körlemesine alınır. İzleme araçlarıyla bir normal trafik tabanı oluşturun, böylece anomaliler hemen öne çıkar. Kötü amaçlı trafiği ağınıza ulaşmadan süzen ve birden fazla veri merkezine dağıtan bir DDoS azaltma hizmetine ya da CDN'e başvurun. Normal dışı istekleri kesmek için güvenlik duvarını ve istek sınırlarını (rate limiting) yapılandırın. Yedeklilik ve failover öngörün, zirveleri karşılayacak büyüklükte bant genişliği ayırın. Sistemleri ve uygulamaları güncel tutun. Yamalanmamış bir zafiyet saldırının zararını büyütebilir. Roller ve iletişim kanalları içeren, düzenli aralıklarla denenen bir müdahale planı yazın.
Pek çok kuruluşun zayıf noktası teknoloji değil, plan. ACN teknoloji ortaklarını ve hizmet sağlayıcıları özenle seçmeyi, müdahale planlarını düzenli sınamayı öneriyor. Bunu yapan, gece üçte kimi arayacağını bilir. Yapmayan, kişi listesini saldırı sırasında keşfeder.
Küçük bir site için (bir blog, niş bir e-ticaret, yerel bir işletmenin sitesi) gerçekçi yol daha sade. Alan adını bir vekil sunucunun ya da CDN'in arkasına alın, ağır sayfalarda önbelleği açın, giriş ve arama gibi hassas noktalarda istekleri sınırlayın. Nereden başlayacağınızı bilmiyorsanız Cloudflare kurulum rehberimiz bütçe gerektirmeden ilk adımı anlatıyor.
Sitesi olmayanları da ilgilendiren bir kısım var. Botnet unutulmuş cihazlarla beslenir. Yönlendirici ve kameraların yazılımını güncelleyin, fabrika şifrelerini değiştirin ve kullanmadığınız uzaktan erişimi kapatın. TP-Link Tapo C200 kameraları vakası, farkına varmadan bir kapıyı açık bırakmanın ne kadar kolay olduğunu gösteriyor.
Saldırı zaten sürüyorsa ne yapılır
CISA'nın saldırıyı yaşayanlar için önerdiği sıra düz bir çizgi izliyor. Önce bunun gerçekten bir DDoS olduğu doğrulanır (izleme araçlarıyla ya da ağ sağlayıcıyla), ardından müdahale planı devreye alınır. İkinci adım internet servis sağlayıcıyı (ISS) ya da hosting firmasını haberdar etmektir, çünkü trafiği yukarı akışta yönlendirebilir veya süzebilirler. Hemen ardından azaltma hizmeti ya da CDN etkinleştirilir. Sonra bildirim için işe yarayacak deliller (saatler, IP adresleri, günlükler) toplanır.
Saldırı sırasında müşterilere ve ortaklara bilgi vermek de gerekir, çünkü açıklamasız suskun bir site, duyurulmuş bir kesintiden daha fazla zarar verir. Acil durum bittiğinde analiz gelir ve plana ile savunmalara güncellemeler getirir. Türkiye'de bildirim için başvurulacak yerler, BTK bünyesindeki USOM (TR-CERT) ile cumhuriyet başsavcılığı ve emniyetin siber suçlarla mücadele birimleridir. AB'nin NIS2 direktifi bir Avrupa düzenlemesidir ve Türkiye AB üyesi olmadığı için doğrudan bağlayıcı değildir. Yine de AB pazarına hizmet veren kuruluşlar önemli olaylara ilişkin bildirim yükümlülüklerini değerlendirmelidir (Ekim 2026 son tarihi ve NIS2 yükümlülükleri burada).
Daha geniş bağlamı görmek için Clusit 2026 raporu İtalya'daki saldırı düzeyini gösteriyor. Clusit Manufacturing içindeki sanayi odağı ise bir ağ kesintisinin üreticiler için ne kadar ağır olduğunu anlamaya yardımcı oluyor.